Conseil indépendant spécialisé en cybersécurité pour PME • NIS2
Votre cybersécurité, en décisions claires.
Vos clients demandent, votre assureur exige, NIS2 fixe la norme. De dirigeants à dirigeants, nous traduisons ces contraintes en actions concrètes.
Industrie • E‑commerce • Finance
Méthode alignée sur le ReCyF (ANSSI)
Paris • Île-de-France • France
Le constat
On vous impose une cybersécurité que vous ne maîtrisez pas.
Difficile de savoir ce qui vous concerne réellement, ce qu’on attend de vous, par où commencer et jusqu’où aller.
Des conseils, il y en a partout. Difficile de trouver ceux qui parlent à vous, dirigeant.
Souvent trop techniques, trop génériques ou pensés pour des informaticiens et des juristes.
Vous manquez de temps.
Et le risque cyber, lui, reste
bien réel.
Contrat perdu, assurance refusée, production à l’arrêt : l’inaction peut coûter cher.
LINARIS construit avec vous un plan d’action à votre mesure, puis vous accompagne dans sa mise en œuvre et son suivi.
Pour commencer
Faites le point, gratuitement et sans engagement.
NIS2 est une obligation pour certains, un socle à adapter à chaque entreprise par effet domino.
Commencez par clarifier votre situation face à NIS2 : faites le test, ou réservez directement votre Point cyber de 45 minutes.
01 · 1 minute
Vérifiez si NIS2 vous concerne
Répondez à trois questions pour savoir si vous êtes concerné directement, indirectement par vos clients, ou pas encore.
02 · sous 24 h ouvrées
Recevez vos « Premiers pas »
À la suite du test, recevez par e‑mail trois conseils concrets adaptés à votre résultat.
03 · 45 minutes offertes
Faites votre Point cyber avec un spécialiste senior
Accessible directement, sans passer par le test. Échangez sur vos enjeux et repartez avec un premier avis sur votre situation et les prochaines actions à mener.
Pour aller plus loin : l’Audit de maturité cyber, pour savoir où vous en êtes, ou l’Accompagnement Conformité NIS2, si votre entreprise est concernée.
Votre situation
Concerné, sollicité ou prévoyant : à chacun sa réponse.
Faites le test en 1 minute, ou choisissez directement la situation qui vous ressemble.
Ma situation NIS2 en 1 min
3 questions · Sans inscription · Résultat immédiat
Mon entreprise est concernée par NIS2
Avancez vers la conformité NIS2, avec un plan clair.
Vous savez quelles exigences vous concernent, par où commencer et comment structurer votre démarche.
Découvrez notre :
Accompagnement Conformité NIS2
Voir ce que vous obtenez ↻
Mon entreprise est concernée par NIS2
Accompagnement Conformité NIS2
- Un Audit de maturité cyber : vos écarts au ReCyF et vos principaux risques cyber.
- Une feuille de route validée par la direction, adaptée à votre entreprise.
- Une assistance à la mise en œuvre, avec les preuves des mesures réalisées.
- Un suivi dans la durée, pour entretenir les acquis et ajuster les actions.
← Retour
Mes clients ou mon assureur me demandent des garanties cyber
Répondez avec confiance, preuves à l’appui.
Questionnaires, clauses cyber, conditions d’assurance : vous savez ce que vous pouvez déclarer et les points à renforcer.
Commencez par :
Audit de maturité cyber
Voir ce que vous obtenez ↻
Mes clients ou mon assureur me demandent des garanties cyber
Audit de maturité cyber
- Un état des lieux de votre cybersécurité : ce que vous faites déjà, ce qui manque.
- Une base solide, réutilisable d’une demande client à l’autre.
- Un plan d’action priorisé pour renforcer les points qui le nécessitent.
En option : des réponses étayées à vos questionnaires, l’assistance à la mise en œuvre du plan d’action et le suivi.
← Retour
Je ne suis pas concerné par NIS2, mais je veux prendre les devants
Protégez votre activité, à la mesure de vos moyens.
Vous voulez savoir où vous êtes exposé et quelles actions privilégier pour renforcer votre cybersécurité, sans suréquipement.
Commencez par :
Audit de maturité cyber
Voir ce que vous obtenez ↻
Je ne suis pas concerné par NIS2, mais je veux prendre les devants
Audit de maturité cyber
- Une vision claire de votre cybersécurité actuelle et de vos principales vulnérabilités.
- Un plan d’action priorisé, adapté à vos moyens, pour concentrer vos efforts là où ils comptent.
En option : l’assistance à la mise en œuvre du plan d’action et le suivi.
← Retour
Quel accompagnement correspond à votre situation ? Faisons le point ensemble.
Nos fondateurs
Cyber, risques, gouvernance : l’excellence au service de votre PME.
Des profils complémentaires à tous les niveaux : sécurité des SI, analyse des risques et gouvernance, industrie et finance, PME et grands groupes.
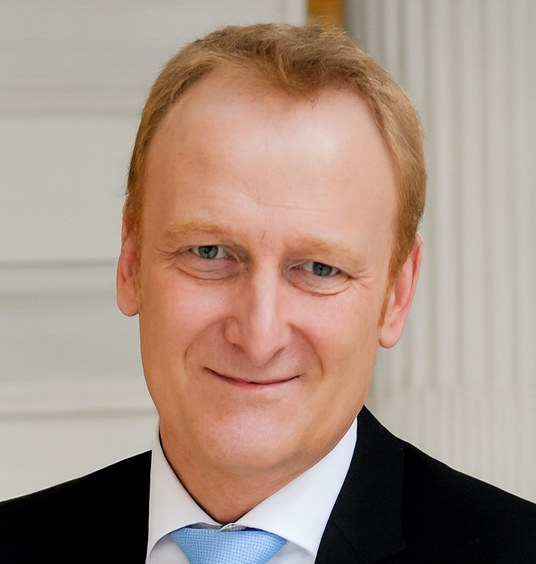
Stéphane Hivert
Spécialiste Cyber opérationnelle
En plus de 25 ans, en France et à l’international, j’ai travaillé exclusivement dans des PME et des start-up : directeur d’usine, dirigeant, puis consultant. J’y ai pratiqué la cybersécurité en dirigeant, pour assurer la continuité des activités.
Chez Lazada, start-up du e‑commerce rachetée depuis par Alibaba, j’ai bâti des entrepôts avec la cybersécurité dans les plans dès le départ, car un entrepôt paralysé ne livre personne. En usine, je sécurisais tout projet exposé au numérique car une production à l’arrêt, c’est du chiffre d’affaires qui ne rentre plus.
Pour moi, la cybersécurité est un socle pour la pérennité, pas une correction. Or une PME, faute de temps, de moyens et de repères, corrige après coup. C’est ce vide que j’ai choisi de combler.
Je pars de votre réalité opérationnelle pour identifier les risques qui comptent vraiment et vous aider à agir, selon vos moyens.
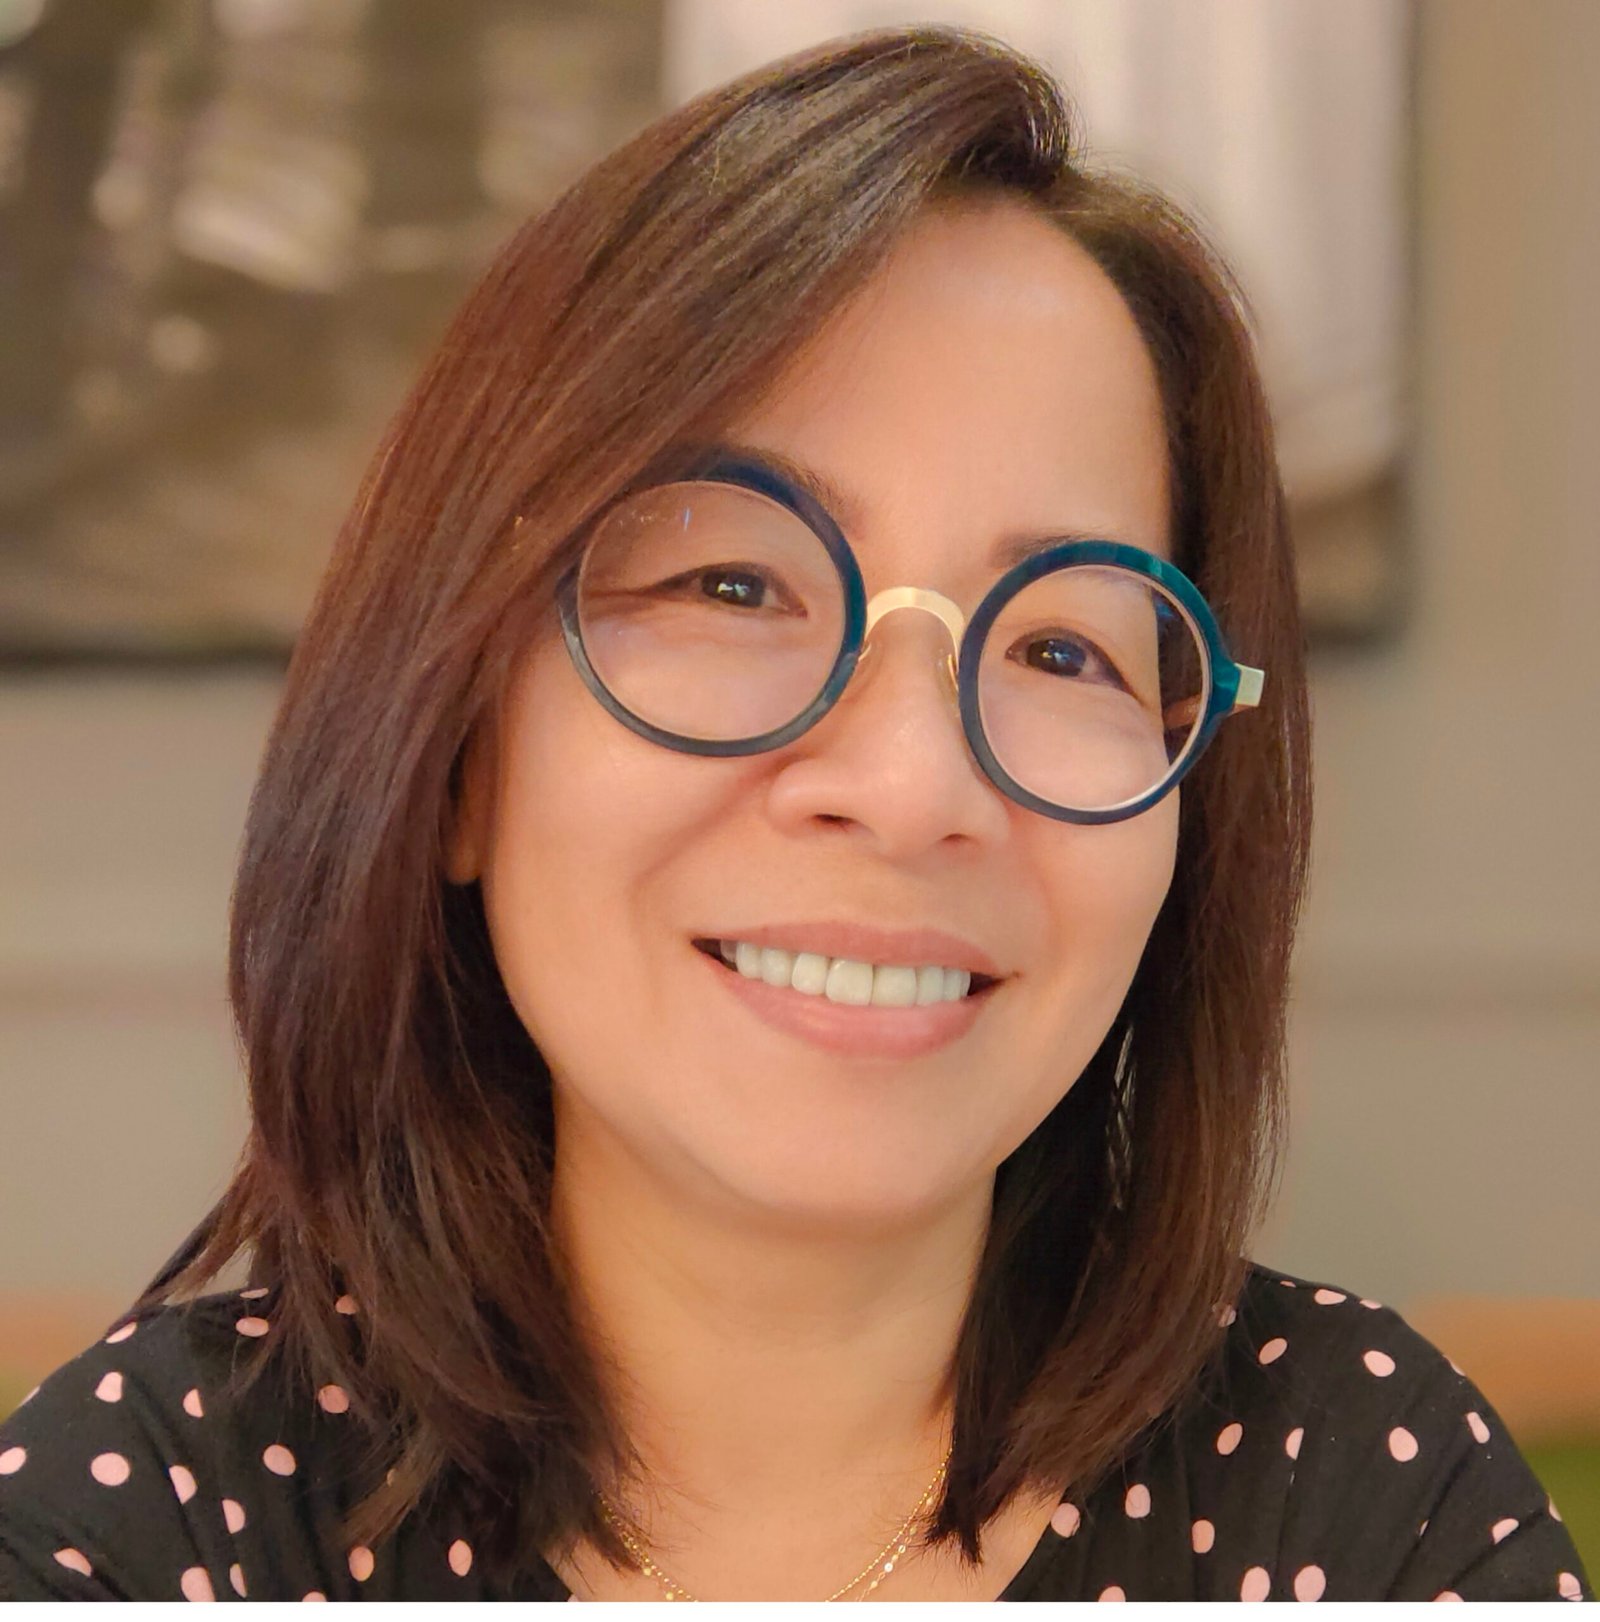
Lai Ly
Spécialiste Gouvernance cyber
J’ai passé plus de 25 ans dans la finance internationale, l’un des secteurs les plus réglementés.
Chez S&P Global et Amundi, j’ai dirigé des équipes d’analyse des risques de crédit et des risques ESG.
J’ai évalué et pratiqué la gouvernance, le G de l’ESG. Je sais distinguer ce qui fonctionne réellement de ce qui reste sur le papier.
Face à un risque nouveau, j’ai souvent dû construire la méthode pour l’analyser. Le risque cyber pose aujourd’hui ce défi aux PME : leurs clients évaluent déjà leur capacité à y répondre, sans qu’elles aient les équipes dédiées des grands groupes.
C’est là que j’interviens. Je rends les exigences cyber et réglementaires compréhensibles et applicables, avec la rigueur des grands groupes, sans leur lourdeur.
Chez nous, votre cybersécurité est entre les mains de spécialistes seniors.
Notre accompagnement
Un audit d’abord. Le reste, seulement si ça vous sert.
Chaque entreprise est différente.
Votre accompagnement aussi.
01
Audit de maturité cyber
Aligné sur le ReCyF v2.5, le référentiel publié par l’ANSSI en mars 2026 pour préparer l’application de NIS2.
Vous savez où vous en êtes. Vous recevez :
- une analyse des écarts au ReCyF et un score de maturité cyber, pour chacun des quatre domaines du référentiel ;
- une analyse de vos principaux risques cyber, et de leurs conséquences sur votre activité ;
- un plan d’action priorisé, pour décider.
Revue documentaire, entretiens ciblés et visite sur site pour confronter vos pratiques aux exigences.
02
Assistance à la mise en œuvre
À partir du plan d’action, nous bâtissons avec vous une feuille de route, puis vous assistons dans sa mise en œuvre, sur les quatre domaines du ReCyF :
- Gouvernance : qui décide, qui fait quoi, et vos fournisseurs.
- Protection : vos systèmes d’information, vos accès et vos données.
- Défense : repérer un incident et réagir vite.
- Résilience : tenir et redémarrer après une crise.
Nous coordonnons les équipes concernées, aidons à lever les blocages et vérifions les avancées.
03
Suivi dans la durée
Votre entreprise évolue, ses risques cyber aussi. Nous vérifions que vos mesures restent efficaces, actualisons vos analyses et vous aidons à ajuster vos priorités.
Nos tarifs sont forfaitaires,
et définis en accord avec vous avant tout engagement.
Nos analyses
NIS2 et cyber en PME : le texte, le terrain, sans dramatiser.
Guide pratique
NIS2 et PME : guide pratique des dirigeants
Êtes-vous concerné, que devez-vous faire, que risquez-vous : les réponses du texte, situation par situation.
Lai Ly et Stéphane Hivert · mis à jour en octobre 2026
NIS2 et PME #1
La responsabilité des dirigeants, ce que dit vraiment le texte
Amendes, interdiction de diriger : ce que la directive vous impose vraiment, et ce qu’elle ne prévoit pas.
Lai Ly · mis à jour en octobre 2026
Sondage terrain
Cybersécurité des PME industrielles : 3 angles morts révélés par notre sondage
25 dirigeants sur 30 ne connaissent pas le contenu de NIS2. Ce que nous avons relevé sur le terrain, et comment y répondre.
Stéphane Hivert · 30 PME interrogées en mars 2026
Ce qui nous distingue
Trois raisons de travailler avec LINARIS
De dirigeants à dirigeants
Vos contraintes, nous les avons vécues en tant que dirigeants. Nos recommandations sont concrètes et applicables.
Pas d’agenda commercial caché
Nos recommandations servent votre entreprise, pas la vente d’un logiciel ou d’un matériel.
Une méthode alignée sur NIS2 et le ReCyF
Nous nous appuyons sur la directive (UE) 2022/2555 et le ReCyF de l’ANSSI. Vous pourrez justifier vos choix cybersécurité auprès de vos clients ou d’un auditeur.
Un regard indépendant, la rigueur des méthodes de l’ANSSI, l’expérience de dirigeants.
FAQ
Questions fréquentes : cybersécurité PME et NIS2
Comment se déroule le Point cyber ?
C’est un échange de 45 minutes, à distance, avec un spécialiste senior LINARIS. Nous faisons le tour de votre activité, de votre organisation et de vos principales dépendances numériques, puis de votre préparation face aux exigences de vos clients, de votre assureur ou de NIS2. Vous recevez un premier avis sur votre situation et les prochaines actions à mener. C’est gratuit et sans engagement. L’audit de maturité cyber est une mission distincte, proposée s’il vous est utile.
Vous n’êtes pas juristes. Comment nous aidez-vous à répondre aux questionnaires de cybersécurité ou à la clause cyber de mon client ?
Nous vous aidons à comprendre les exigences cyber de vos clients, notamment dans les questionnaires de sécurité fournisseur. Nous identifions vos écarts et les actions à mener en premier, puis vous aidons à préparer des réponses cohérentes et étayées. Vous savez ce que vous pouvez déclarer et les points à renforcer. Pour évaluer la portée juridique d’une réponse qui vous engage ou d’une clause cyber, nous vous conseillons de consulter votre avocat.
Mon entreprise n’est pas concernée par NIS2. Pourquoi m’y préparer ?
Parce que la directive NIS2 devient une référence en cybersécurité. Les organisations qui y sont soumises doivent sécuriser leur chaîne d’approvisionnement et peuvent répercuter leurs exigences cyber sur leurs fournisseurs. Même sans être assujetti, votre PME peut donc devoir apporter des garanties à ses clients. Si vous envisagez de travailler avec un client soumis à NIS2, mieux vaut prendre les devants : adapter vos pratiques aux exigences pertinentes vous prépare à répondre à ses demandes et renforce la cybersécurité de votre PME.
Quelle différence entre mon prestataire informatique et un cabinet de conseil en cybersécurité ?
Nous apportons un regard spécialisé et indépendant sur la cybersécurité des PME, complémentaire à celui de votre prestataire informatique ou de votre DSI. Vos services informatiques assurent au quotidien la performance, la disponibilité et la maintenance de vos systèmes. Nous évaluons les risques cyber à l’échelle de votre activité et vous aidons à définir les mesures adaptées, puis à piloter leur mise en œuvre. Nous coordonnons les équipes concernées, au-delà des seules équipes informatiques. Les deux expertises se complètent et travaillent ensemble.
Puis-je faire ma mise en conformité NIS2 seul, avec un logiciel ?
Oui, si vous disposez en interne des compétences et du temps pour choisir le meilleur outil puis piloter votre mise en conformité NIS2. Un outil guide la démarche, aide à formaliser les pratiques et facilite le suivi. Les budgets à allouer, les changements à engager, les équipes à mobiliser et les risques à accepter restent de votre ressort. Nous vous aidons à décider et à agir : des mesures adaptées à vos obligations NIS2, des priorités fondées sur vos risques et vos moyens, des équipes accompagnées dans la mise en œuvre et des résultats vérifiés et documentés.
Contact
Réservez votre Point cyber gratuit de 45 min
Clarifiez les exigences cyber qui s’imposent à vous. Vous repartez avec un premier avis sur votre situation et les prochaines actions à mener. Sans engagement.
Réservez dans notre agenda
Le calendrier ne s’affiche pas ? Appelez le +33 9 85 00 19 31.
Une autre demande ?
Écrivez-nous
Ou appelez-nous, nous répondons sous 24 h ouvrées : +33 9 85 00 19 31
Incident cyber : +33 6 56 68 17 11
Nous vous rappelons sous 24 h ouvrées, puis intervenons au plus vite en Île-de-France : analyse, confinement, remise en service.
Attaque en cours : premiers réflexes sur 17Cyber.gouv.fr.
LINARIS · Cabinet de conseil en cybersécurité PME · Basé à Versailles · Sur site en Île-de-France — Paris 75, Seine-et-Marne 77, Yvelines 78, Essonne 91, Hauts-de-Seine 92, Seine-Saint-Denis 93, Val-de-Marne 94, Val-d’Oise 95 — dans l’Eure 27, l’Eure-et-Loir 28 et l’Orne 61, au cas par cas partout en France · Présentiel et distanciel.